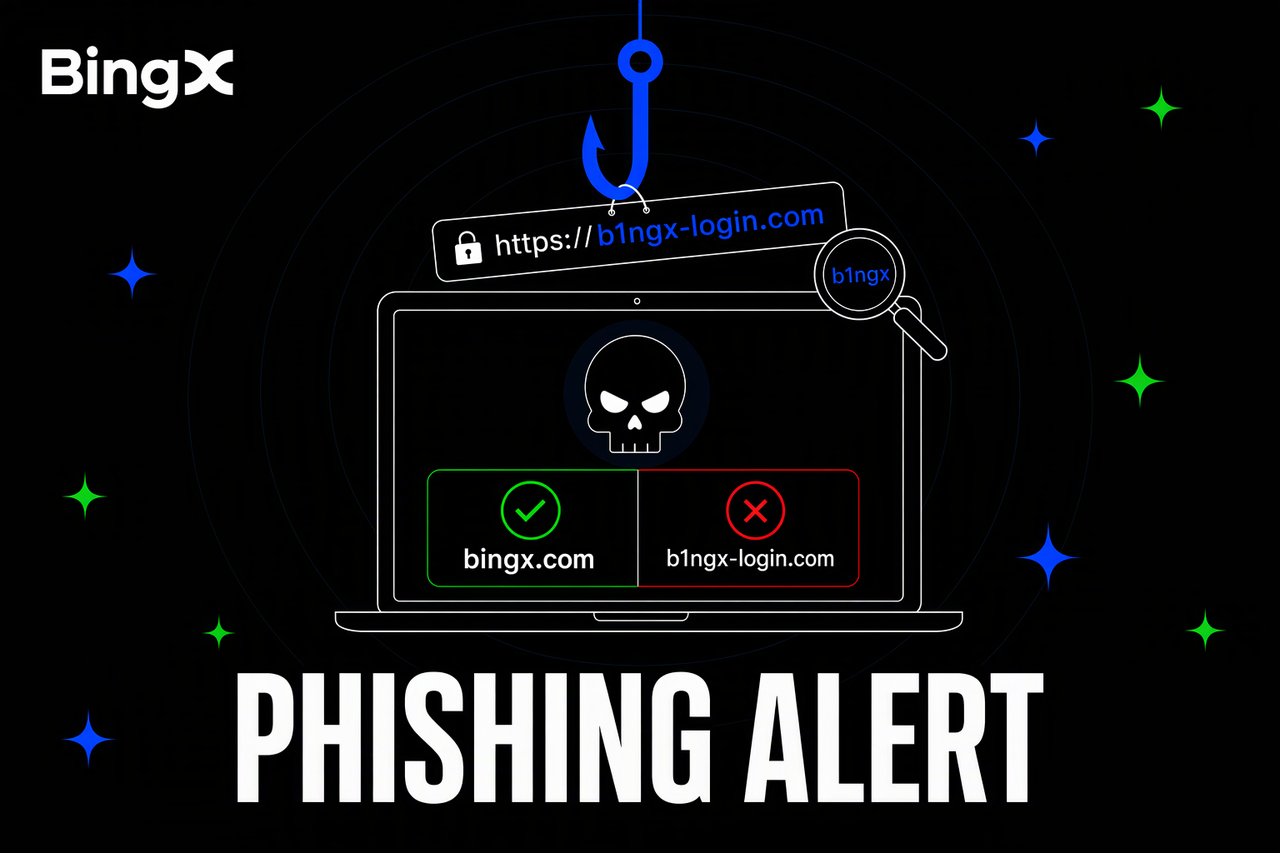
El phishing es una amenaza de seguridad común en el trading de criptomonedas. Los estafadores crean sitios web falsos, envían alertas de seguridad engañosas y se hacen pasar por el soporte al cliente para robar datos de inicio de sesión o activos cripto. Estos ataques pueden dirigirse a usuarios de exchanges como BingX, así como a personas que utilizan billeteras cripto externas, extensiones de navegador y aplicaciones de finanzas descentralizadas (DeFi).
Aunque las estafas de phishing suelen utilizar tácticas similares, la información que intentan robar puede variar. Los sitios web falsos de exchanges generalmente apuntan a contraseñas y códigos de verificación, mientras que las estafas relacionadas con billeteras pueden intentar obtener claves privadas, frases de recuperación o aprobación para transferir fondos. Reconocer estas señales de advertencia y comprender cómo funciona cada estafa puede ayudar a los usuarios a proteger sus cuentas y activos cripto.
¿Cuáles son los 3 tipos más comunes de estafas de phishing?
Las estafas de phishing utilizan sitios web falsos, mensajes y cuentas de soporte para robar contraseñas, códigos de verificación o información de billeteras. Los estafadores suelen copiar la apariencia de plataformas de confianza y crean situaciones urgentes para engañar a los usuarios y que compartan información confidencial. Tres métodos comunes incluyen:
- Sitios web falsos: Los estafadores crean sitios web que parecen casi idénticos a BingX u otras plataformas legítimas. Pueden reemplazar letras con números (por ejemplo, i → 1, o → 0, l → I), añadir palabras engañosas (como bingx-security.com) o usar subdominios engañosos (como app.bingx.scam.com, que pertenece a scam.com). Estos sitios web falsos copian los logotipos y páginas de inicio de sesión oficiales, pero las contraseñas y códigos de verificación introducidos en ellos pueden ser robados.
- Notificaciones falsas: Los estafadores envían correos electrónicos o mensajes directos haciéndose pasar por alertas de seguridad oficiales o notificaciones de recompensas. Mensajes como "Confirma inmediatamente o tu cuenta será congelada" o "Reclama tu recompensa hoy" presionan a los usuarios para que hagan clic en enlaces sospechosos. Estos enlaces suelen llevar a páginas de inicio de sesión falsas diseñadas para recopilar información de la cuenta.
- Soporte falso y extensiones de billetera: Los estafadores se hacen pasar por el soporte al cliente en Telegram o redes sociales, pidiendo a los usuarios que compartan códigos de verificación o sigan instrucciones para resolver problemas falsos de la cuenta. Por otro lado, las extensiones de navegador maliciosas pueden imitar billeteras cripto populares, a veces usando reseñas falsas o recuentos de descargas para parecer legítimas. Pueden engañar a los usuarios para que revelen frases de recuperación o aprueben transacciones que permiten a los atacantes robar los activos de la billetera.
Los ataques de phishing también pueden dirigirse a usuarios cripto experimentados. Los incidentes reportados a principios de 2026 involucraron avisos falsos de actualización de billeteras que engañaron a los usuarios para que aprobaran solicitudes maliciosas, mientras que las extensiones de billetera falsificadas estuvieron supuestamente vinculadas a más de 2 millones de dólares en pérdidas en una semana. Estos casos destacan cómo los sitios web, mensajes y extensiones convincentes pueden llevar al robo de credenciales y activos cripto.
Leer más: Las principales estafas de phishing cripto que debes conocer y cómo detectarlas en 2026
Cómo reconocer las estafas de phishing: 3 comprobaciones sencillas
Las estafas de phishing suelen parecer convincentes porque copian sitios web oficiales, alertas de seguridad y mensajes de soporte al cliente. Verificar la dirección del sitio web, el contenido del mensaje y la urgencia puede ayudar a los usuarios a identificar solicitudes sospechosas antes de compartir información confidencial.
- Verifica la URL: Accede a BingX a través de su sitio web o aplicación oficial en lugar de enlaces recibidos por correos electrónicos desconocidos, mensajes o cuentas de redes sociales. Usa BingX Verify para confirmar si un sitio web, dirección de correo electrónico o cuenta de redes sociales es oficial. Para billeteras externas y plataformas DeFi, verifica los enlaces a través de sus canales oficiales. Recuerda que HTTPS y el icono de candado no garantizan que un sitio web sea legítimo.
- Verifica el mensaje: Las alertas de seguridad legítimas pueden incluir detalles como la hora de inicio de sesión, la ubicación o la información del dispositivo. Desconfía de los mensajes que piden a los usuarios que introduzcan contraseñas, códigos de verificación, claves privadas o frases de recuperación de billetera a través de un enlace. El soporte al cliente oficial nunca debería requerir que los usuarios divulguen estas credenciales.
- Verifica la urgencia: Los estafadores usan advertencias como "Tu cuenta será congelada inmediatamente" u ofertas como "Reclama tu recompensa hoy" para presionar a los usuarios a actuar rápidamente. En lugar de seguir el enlace, abre el sitio web o la aplicación oficial de forma independiente para comprobar si se requiere alguna acción.
4 hábitos de seguridad para proteger cuentas cripto y billeteras
Proteger los activos cripto requiere diferentes medidas de seguridad para las cuentas del exchange y las billeteras personales. Las siguientes cuatro prácticas pueden ayudar a prevenir ataques de phishing, accesos no autorizados y posibles robos de activos.
- Descarga aplicaciones desde fuentes oficiales: Accede a BingX a través de su sitio web oficial o tiendas de aplicaciones de confianza. Antes de instalar extensiones de billetera externas, verifica el desarrollador y la fuente de descarga. Evita los enlaces desconocidos compartidos a través de correos electrónicos, redes sociales o mensajes privados.
- Refuerza la seguridad de tu cuenta BingX: Usa el Centro de Seguridad de BingX para activar el Autenticador de Google, las claves de acceso y los códigos antiphishing. Revisa regularmente la actividad de inicio de sesión y los dispositivos autorizados para identificar accesos sospechosos y proteger tu cuenta.
- Mantén las credenciales de tu billetera en privado: Nunca compartas claves privadas, frases de recuperación, contraseñas o códigos de verificación, ni siquiera con alguien que afirme ofrecer soporte al cliente. Almacena la información de recuperación de la billetera de forma segura y evita introducirla en sitios web o extensiones de navegador desconocidos.
- Revisa los permisos de la billetera regularmente: Conectar una billetera a una aplicación DeFi puede otorgar a los contratos inteligentes permiso para acceder a ciertos tokens. Comprueba y revoca las aprobaciones innecesarias a través de herramientas de confianza, y considera mantener las tenencias a largo plazo en una billetera separada de los fondos utilizados para el trading frecuente.
Cómo recuperarse de una estafa de phishing cripto y proteger tus activos restantes
Si sospechas de un ataque de phishing, actúa rápidamente para proteger tu cuenta y los activos restantes. La respuesta correcta depende de si hiciste clic en un enlace sospechoso, compartiste credenciales de inicio de sesión, aprobaste una transacción maliciosa o expusiste la frase de recuperación de tu billetera.
- Deja de usar el sitio web sospechoso inmediatamente: Cierra la página, detén cualquier transacción adicional y desinstala las extensiones de navegador sospechosas. Evita introducir contraseñas adicionales, códigos de verificación o información de billetera.
- Cambia tu contraseña y restablece la verificación: Si tu cuenta de BingX puede estar comprometida, cambia tu contraseña a través de la aplicación o el sitio web oficial de BingX. Usa una contraseña nueva y única, y restablece la Autenticación de dos factores (2FA) si es necesario. Revisa el historial de inicio de sesión, los dispositivos autorizados y la configuración de seguridad de la cuenta para detectar actividad sospechosa.
- Revoca las aprobaciones sospechosas de la billetera: Revisa las transacciones recientes de la billetera y revoca cualquier permiso sospechoso de contratos inteligentes usando herramientas de confianza. Elimina las extensiones de navegador maliciosas y comprueba si hay transferencias no autorizadas. Desconectar una billetera de un sitio web no revoca automáticamente las aprobaciones existentes.
- Reporta el incidente a través de los canales oficiales: Si una billetera Web3 externa se ve afectada, contacta al proveedor de la billetera y reporta la dirección comprometida a las bases de datos de riesgo on-chain relevantes donde sea posible. Para incidentes relacionados con BingX, contacta al Soporte de BingX con detalles como la hora del incidente, los hashes de transacción y los movimientos de fondos.
- Conserva las pruebas y presenta un informe: Guarda los enlaces sospechosos, capturas de pantalla de correos electrónicos, mensajes, direcciones de billetera y registros de transacciones. Reporta el incidente a las autoridades locales cuando corresponda, y evita a cualquiera que prometa la recuperación garantizada de cripto robado.
Cómo verificar a alguien que afirma ser el soporte al cliente de BingX
Los estafadores pueden hacerse pasar por el soporte al cliente de BingX a través de Telegram, redes sociales, correo electrónico o llamadas telefónicas. El soporte oficial de BingX nunca pedirá contraseñas, códigos de verificación o frases de recuperación de billetera (frases semilla) a través de estos canales. Los representantes tampoco solicitarán transferencias de fondos a través de mensajes privados ni pedirán a los usuarios que envíen cripto para resolver problemas de la cuenta.
Si alguien que afirma ser el soporte de BingX te contacta, verifica su identidad a través del Centro de Ayuda o la opción Contactar con Soporte en la aplicación oficial de BingX antes de continuar la conversación. También puedes usar BingX Verify para comprobar sitios web oficiales, direcciones de correo electrónico y cuentas de redes sociales. Estas herramientas verifican las comunicaciones relacionadas con BingX, no aplicaciones de billetera no relacionadas, sitios web DeFi o servicios de recuperación de terceros.
Aviso de riesgo: Las estafas de phishing pueden provocar cuentas comprometidas, credenciales robadas y pérdidas cripto irreversibles. Las herramientas de seguridad reducen los riesgos, pero no pueden garantizar una protección completa. El trading de criptomonedas también implica volatilidad y posible pérdida de capital. Este artículo es solo para educación en seguridad, no constituye asesoramiento de inversión. Verifica siempre los canales oficiales y contacta al Soporte de BingX para cualquier consulta relacionada con tu cuenta.
