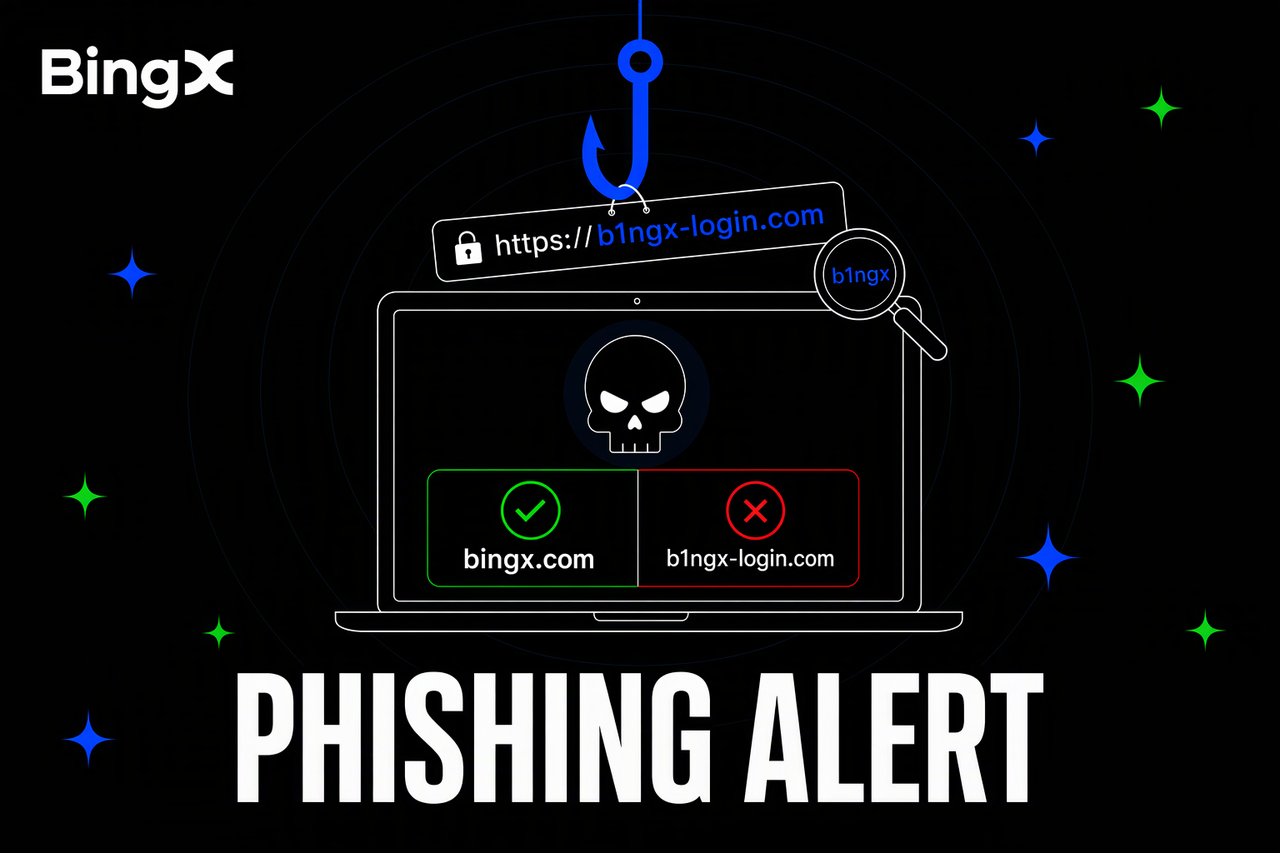
Le phishing est une menace de sécurité courante dans le trading de cryptomonnaies. Les escrocs créent de faux sites web, envoient de fausses alertes de sécurité et se font passer pour le service client afin de voler des identifiants de connexion ou des actifs crypto. Ces attaques peuvent cibler les utilisateurs de plateformes d'échange telles que BingX, ainsi que les personnes utilisant des portefeuilles crypto externes, des extensions de navigateur et des applications de finance décentralisée (DeFi).
Bien que les arnaques de phishing utilisent souvent des tactiques similaires, les informations qu'elles tentent de dérober peuvent différer. Les faux sites d'échange ciblent généralement les mots de passe et les codes de vérification, tandis que les arnaques liées aux portefeuilles peuvent tenter d'obtenir des clés privées, des phrases de récupération ou l'autorisation de transférer des fonds. Reconnaître ces signaux d'alarme et comprendre le fonctionnement de chaque arnaque peut aider les utilisateurs à protéger leurs comptes et leurs actifs crypto.
Quels sont les 3 types d'arnaques de phishing les plus courants ?
Les arnaques de phishing utilisent de faux sites web, des messages et de faux comptes d'assistance pour voler des mots de passe, des codes de vérification ou des informations de portefeuille. Les escrocs copient souvent l'apparence de plateformes de confiance et créent des situations d'urgence pour inciter les utilisateurs à partager des informations sensibles. Trois méthodes courantes sont notamment :
- Faux sites web : Les escrocs créent des sites web qui ressemblent presque à l'identique à BingX ou à d'autres plateformes légitimes. Ils peuvent remplacer des lettres par des chiffres (par exemple, i → 1, o → 0, l → I), ajouter des mots trompeurs (comme bingx-security.com) ou utiliser des sous-domaines trompeurs (comme app.bingx.scam.com, qui appartient à scam.com). Ces faux sites web copient les logos officiels et les pages de connexion, mais les mots de passe et les codes de vérification qui y sont saisis peuvent être volés.
- Fausses notifications : Les escrocs envoient des e-mails ou des messages directs en se faisant passer pour des alertes de sécurité officielles ou des notifications de récompenses. Des messages tels que « Confirmez immédiatement ou votre compte sera gelé » ou « Réclamez votre récompense aujourd'hui » poussent les utilisateurs à cliquer sur des liens suspects. Ces liens mènent souvent à de fausses pages de connexion conçues pour collecter des informations de compte.
- Faux services d'assistance et extensions de portefeuille : Les escrocs se font passer pour le service client sur Telegram ou les réseaux sociaux, demandant aux utilisateurs de partager des codes de vérification ou de suivre des instructions pour résoudre de faux problèmes de compte. Par ailleurs, des extensions de navigateur malveillantes peuvent imiter des portefeuilles crypto populaires, en utilisant parfois de faux avis ou des compteurs de téléchargements pour paraître légitimes. Elles peuvent inciter les utilisateurs à révéler des phrases de récupération ou à approuver des transactions permettant aux attaquants de voler les actifs du portefeuille.
Les attaques de phishing peuvent également cibler des utilisateurs crypto expérimentés. Des incidents signalés début 2026 impliquaient de faux avis de mise à jour de portefeuille qui ont incité des utilisateurs à approuver des requêtes malveillantes, tandis que de fausses extensions de portefeuille auraient été liées à plus de 2 millions de dollars de pertes en une semaine. Ces cas illustrent comment des sites web, des messages et des extensions convaincants peuvent conduire au vol d'identifiants et d'actifs crypto.
En savoir plus : Les principales arnaques de phishing crypto à connaître et comment les repérer en 2026
Comment reconnaître les arnaques de phishing : 3 vérifications simples
Les arnaques de phishing semblent souvent convaincantes car elles copient des sites officiels, des alertes de sécurité et des messages du service client. Vérifier l'adresse du site web, le contenu du message et le sentiment d'urgence peut aider les utilisateurs à identifier les demandes suspectes avant de partager des informations sensibles.
- Vérifiez l'URL : Accédez à BingX via son site officiel ou son application plutôt que via des liens reçus par e-mails inconnus, des messages ou des comptes de réseaux sociaux. Utilisez BingX Verify pour confirmer si un site web, une adresse e-mail ou un compte de réseau social est officiel. Pour les portefeuilles externes et les plateformes DeFi, vérifiez les liens via leurs canaux officiels. N'oubliez pas que le HTTPS et l'icône de cadenas ne garantissent pas la légitimité d'un site web.
- Vérifiez le message : Les alertes de sécurité légitimes peuvent inclure des détails tels que l'heure de connexion, la localisation ou les informations sur l'appareil. Méfiez-vous des messages demandant aux utilisateurs de saisir des mots de passe, des codes de vérification, des clés privées ou des phrases de récupération de portefeuille via un lien. Le service client officiel ne devrait jamais demander aux utilisateurs de divulguer ces identifiants.
- Vérifiez l'urgence : Les escrocs utilisent des avertissements tels que « Votre compte sera immédiatement gelé » ou des offres telles que « Réclamez votre récompense aujourd'hui » pour pousser les utilisateurs à agir rapidement. Plutôt que de suivre le lien, ouvrez le site officiel ou l'application de manière indépendante pour vérifier si une action est requise.
4 bonnes pratiques de sécurité pour protéger les comptes crypto et les portefeuilles
La protection des actifs crypto nécessite différentes mesures de sécurité pour les comptes de plateforme d'échange et les portefeuilles personnels. Les quatre pratiques suivantes peuvent aider à prévenir les attaques de phishing, les accès non autorisés et le vol potentiel d'actifs.
- Téléchargez les applications depuis des sources officielles : Accédez à BingX via son site officiel ou des boutiques d'applications de confiance. Avant d'installer des extensions de portefeuille externes, vérifiez le développeur et la source de téléchargement. Évitez les liens inconnus partagés par e-mails, réseaux sociaux ou messages privés.
- Renforcez la sécurité de votre compte BingX : Utilisez le Centre de sécurité BingX pour activer Google Authenticator, les clés d'accès et les codes anti-hameçonnage. Vérifiez régulièrement l'activité de connexion et les appareils autorisés pour identifier les accès suspects et protéger votre compte.
- Gardez vos identifiants de portefeuille confidentiels : Ne partagez jamais vos clés privées, phrases de récupération, mots de passe ou codes de vérification, même avec quelqu'un prétendant offrir un service client. Stockez les informations de récupération de portefeuille en lieu sûr et évitez de les saisir sur des sites web ou des extensions de navigateur inconnus.
- Vérifiez régulièrement les autorisations du portefeuille : La connexion d'un portefeuille à une application DeFi peut accorder à des smart contracts l'autorisation d'accéder à certains tokens. Vérifiez et révoquez les approbations inutiles via des outils de confiance, et envisagez de conserver les avoirs à long terme dans un portefeuille séparé des fonds utilisés pour le trading fréquent.
Comment se remettre d'une arnaque de phishing crypto et protéger vos actifs restants
Si vous suspectez une attaque de phishing, agissez rapidement pour protéger votre compte et vos actifs restants. La bonne réponse dépend de si vous avez cliqué sur un lien suspect, partagé des identifiants de connexion, approuvé une transaction malveillante ou exposé la phrase de récupération de votre portefeuille.
- Cessez immédiatement d'utiliser le site suspect : Fermez la page, arrêtez toute transaction supplémentaire et désinstallez les extensions de navigateur suspectes. Évitez de saisir des mots de passe, des codes de vérification ou des informations de portefeuille supplémentaires.
- Changez votre mot de passe et réinitialisez la vérification : Si votre compte BingX est potentiellement compromis, changez votre mot de passe via l'application ou le site officiel BingX. Utilisez un nouveau mot de passe unique et réinitialisez l'authentification à deux facteurs (2FA) si nécessaire. Vérifiez l'historique de connexion, les appareils autorisés et les paramètres de sécurité du compte pour détecter toute activité suspecte.
- Révoquez les autorisations suspectes du portefeuille : Vérifiez les transactions récentes du portefeuille et révoquez toutes les autorisations de smart contract suspectes à l'aide d'outils de confiance. Supprimez les extensions de navigateur malveillantes et vérifiez les transferts non autorisés. La déconnexion d'un portefeuille d'un site web ne révoque pas automatiquement les approbations existantes.
- Signalez l'incident via les canaux officiels : Si un portefeuille Web3 externe est affecté, contactez le fournisseur du portefeuille et signalez l'adresse compromise aux bases de données de risques on-chain pertinentes lorsque cela est possible. Pour les incidents liés à BingX, contactez l'assistance BingX avec des détails tels que l'heure de l'incident, les hachages de transaction et les mouvements de fonds.
- Conservez les preuves et déposez un signalement : Sauvegardez les liens suspects, les captures d'écran d'e-mails, les messages, les adresses de portefeuille et les relevés de transactions. Signalez l'incident aux autorités locales compétentes le cas échéant, et méfiez-vous de toute personne promettant une récupération garantie des cryptos volées.
Comment vérifier l'identité d'une personne prétendant être le service client BingX
Les escrocs peuvent se faire passer pour le service client BingX via Telegram, les réseaux sociaux, les e-mails ou les appels téléphoniques. Le service client officiel de BingX ne demandera jamais de mots de passe, de codes de vérification ou de phrases de récupération de portefeuille (phrases mnémoniques) via ces canaux. Les représentants ne demanderont jamais non plus de transferts de fonds via des messages privés ni ne demanderont aux utilisateurs d'envoyer des cryptos pour résoudre des problèmes de compte.
Si quelqu'un prétendant être le service client BingX vous contacte, vérifiez son identité via le Centre d'aide ou l'option Contacter l'assistance dans l'application officielle BingX avant de poursuivre la conversation. Vous pouvez également utiliser BingX Verify pour vérifier les sites officiels, les adresses e-mail et les comptes de réseaux sociaux. Ces outils vérifient les communications liées à BingX, et non les applications de portefeuille non associées, les sites DeFi ou les services de récupération tiers.
Avertissement sur les risques : Les arnaques de phishing peuvent entraîner des comptes compromis, le vol d'identifiants et des pertes crypto irréversibles. Les outils de sécurité réduisent les risques mais ne peuvent pas garantir une protection complète. Le trading de cryptomonnaies implique également une volatilité et une perte potentielle du capital. Cet article est uniquement destiné à l'éducation en matière de sécurité et ne constitue pas un conseil en investissement. Vérifiez toujours les canaux officiels et contactez l'assistance BingX pour toute question relative à votre compte.
