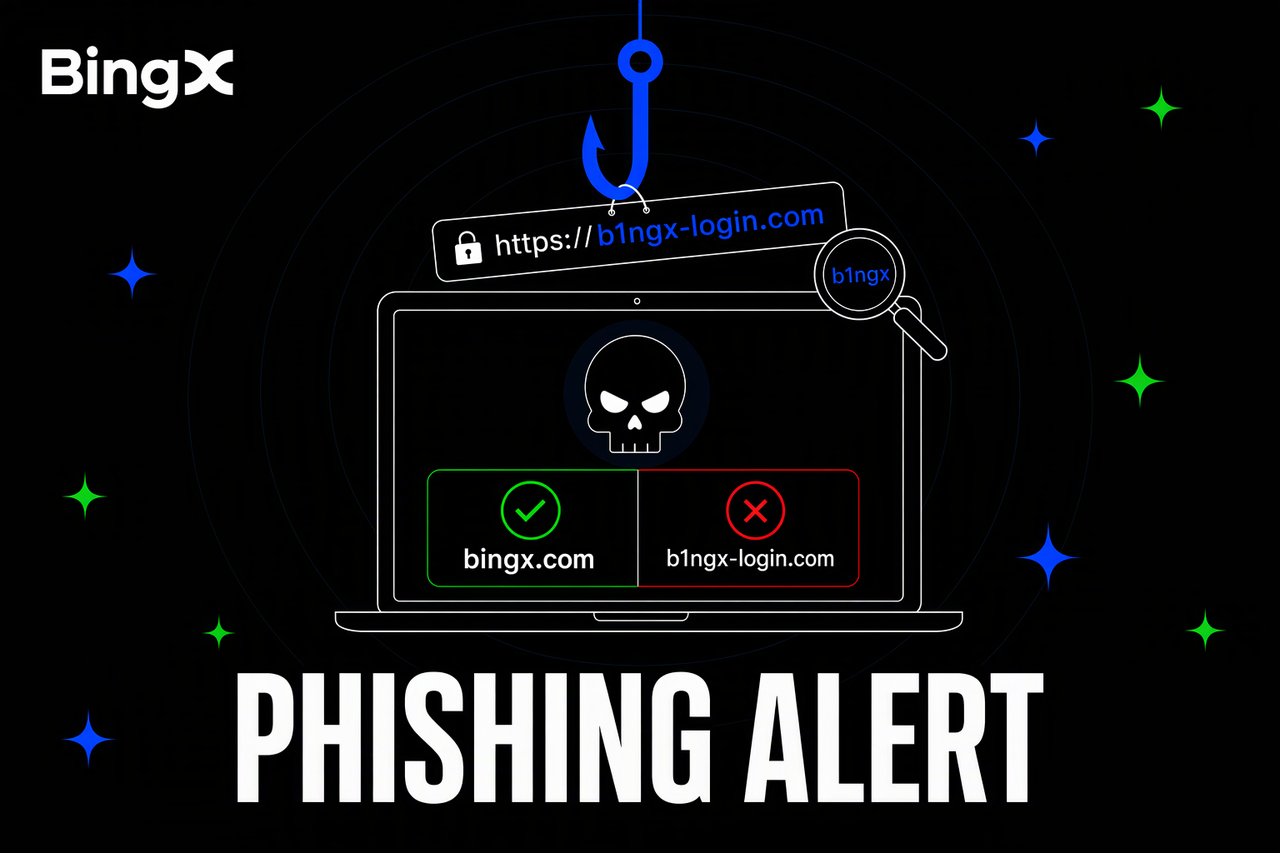
ฟิชชิ่ง เป็นภัยคุกคามด้านความปลอดภัยที่พบบ่อยในการซื้อขายคริปโตเคอร์เรนซี มิจฉาชีพสร้างเว็บไซต์ปลอม ส่งการแจ้งเตือนความปลอดภัยที่หลอกลวง และแอบอ้างเป็นฝ่ายบริการลูกค้าเพื่อขโมยข้อมูลการเข้าสู่ระบบหรือสินทรัพย์คริปโต การโจมตีเหล่านี้สามารถมุ่งเป้าไปที่ผู้ใช้ของ Exchange อย่าง BingX รวมถึงผู้ที่ใช้กระเป๋าเงินคริปโตภายนอก ส่วนขยายเบราว์เซอร์ และแอปพลิเคชัน Decentralized Finance (DeFi)
แม้ว่าการหลอกลวงแบบฟิชชิ่งมักใช้กลวิธีที่คล้ายกัน แต่ข้อมูลที่พยายามขโมยอาจแตกต่างกัน เว็บไซต์ Exchange ปลอมมักมุ่งเป้าไปที่รหัสผ่านและรหัสยืนยัน ในขณะที่การหลอกลวงที่เกี่ยวข้องกับกระเป๋าเงินอาจพยายามขอรับคีย์ส่วนตัว วลีกู้คืน หรือการอนุมัติให้โอนเงิน การรู้จักสัญญาณเตือนเหล่านี้และเข้าใจวิธีการทำงานของการหลอกลวงแต่ละประเภทสามารถช่วยให้ผู้ใช้ปกป้องบัญชีและสินทรัพย์คริปโตของตนได้
การหลอกลวงแบบฟิชชิ่ง 3 ประเภทที่พบบ่อยที่สุดคืออะไร?
การหลอกลวงแบบฟิชชิ่งใช้เว็บไซต์ปลอม ข้อความ และบัญชีสนับสนุนปลอมเพื่อขโมยรหัสผ่าน รหัสยืนยัน หรือข้อมูลกระเป๋าเงิน มิจฉาชีพมักคัดลอกรูปลักษณ์ของแพลตฟอร์มที่น่าเชื่อถือและสร้างสถานการณ์เร่งด่วนเพื่อหลอกให้ผู้ใช้แชร์ข้อมูลที่ละเอียดอ่อน วิธีการทั่วไปสามประเภท ได้แก่:
- เว็บไซต์ปลอม: มิจฉาชีพสร้างเว็บไซต์ที่ดูเกือบเหมือนกับ BingX หรือแพลตฟอร์มที่ถูกกฎหมายอื่นๆ พวกเขาอาจแทนที่ตัวอักษรด้วยตัวเลข (เช่น i → 1, o → 0, l → I) เพิ่มคำที่ทำให้เข้าใจผิด (เช่น bingx-security.com) หรือใช้ subdomain ที่หลอกลวง (เช่น app.bingx.scam.com ซึ่งเป็นของ scam.com) เว็บไซต์ปลอมเหล่านี้คัดลอกโลโก้และหน้าเข้าสู่ระบบอย่างเป็นทางการ แต่รหัสผ่านและรหัสยืนยันที่กรอกลงไปอาจถูกขโมย
- การแจ้งเตือนปลอม: มิจฉาชีพส่งอีเมลหรือข้อความโดยตรงโดยแอบอ้างเป็นการแจ้งเตือนความปลอดภัยอย่างเป็นทางการหรือการแจ้งเตือนรางวัล ข้อความเช่น "ยืนยันทันทีหรือบัญชีของคุณจะถูกระงับ" หรือ "รับรางวัลของคุณวันนี้" กดดันให้ผู้ใช้คลิกลิงก์ที่น่าสงสัย ลิงก์เหล่านี้มักนำไปสู่หน้าเข้าสู่ระบบปลอมที่ออกแบบมาเพื่อรวบรวมข้อมูลบัญชี
- ฝ่ายสนับสนุนปลอมและส่วนขยายกระเป๋าเงิน: มิจฉาชีพแอบอ้างเป็นฝ่ายบริการลูกค้าบน Telegram หรือโซเชียลมีเดีย โดยขอให้ผู้ใช้แชร์รหัสยืนยันหรือทำตามคำแนะนำเพื่อแก้ไขปัญหาบัญชีปลอม นอกจากนี้ ส่วนขยายเบราว์เซอร์ที่เป็นอันตรายอาจเลียนแบบกระเป๋าเงินคริปโตยอดนิยม บางครั้งใช้รีวิวปลอมหรือจำนวนการดาวน์โหลดเพื่อให้ดูน่าเชื่อถือ พวกเขาสามารถหลอกให้ผู้ใช้เปิดเผยวลีกู้คืนหรืออนุมัติธุรกรรมที่ทำให้ผู้โจมตีสามารถขโมยสินทรัพย์ในกระเป๋าเงินได้
การโจมตีแบบฟิชชิ่งยังสามารถมุ่งเป้าไปที่ผู้ใช้คริปโตที่มีประสบการณ์ได้ เหตุการณ์ที่รายงานในช่วงต้นปี 2026 เกี่ยวข้องกับการแจ้งเตือนการอัปเดตกระเป๋าเงินปลอมที่หลอกให้ผู้ใช้อนุมัติคำขอที่เป็นอันตราย ในขณะที่ส่วนขยายกระเป๋าเงินปลอมถูกรายงานว่าเชื่อมโยงกับความสูญเสียมากกว่า 2 ล้านดอลลาร์ภายในหนึ่งสัปดาห์ กรณีเหล่านี้แสดงให้เห็นว่าเว็บไซต์ ข้อความ และส่วนขยายที่น่าเชื่อถือสามารถนำไปสู่การขโมยข้อมูลรับรองและสินทรัพย์คริปโตได้
อ่านเพิ่มเติม: การหลอกลวงแบบฟิชชิ่งคริปโตยอดนิยมที่ควรรู้และวิธีสังเกตในปี 2026
วิธีสังเกตการหลอกลวงแบบฟิชชิ่ง: 3 การตรวจสอบง่ายๆ
การหลอกลวงแบบฟิชชิ่งมักดูน่าเชื่อถือเพราะคัดลอกเว็บไซต์อย่างเป็นทางการ การแจ้งเตือนความปลอดภัย และข้อความฝ่ายบริการลูกค้า การตรวจสอบที่อยู่เว็บไซต์ เนื้อหาข้อความ และความเร่งด่วนสามารถช่วยให้ผู้ใช้ระบุคำขอที่น่าสงสัยก่อนแชร์ข้อมูลที่ละเอียดอ่อน
- ตรวจสอบ URL: เข้าถึง BingX ผ่านเว็บไซต์หรือแอปอย่างเป็นทางการแทนที่จะใช้ลิงก์ที่ได้รับผ่านอีเมล ข้อความ หรือบัญชีโซเชียลมีเดียที่ไม่คุ้นเคย ใช้ BingX Verify เพื่อยืนยันว่าเว็บไซต์ ที่อยู่อีเมล หรือบัญชีโซเชียลมีเดียเป็นทางการหรือไม่ สำหรับกระเป๋าเงินภายนอกและแพลตฟอร์ม DeFi ให้ยืนยันลิงก์ผ่านช่องทางอย่างเป็นทางการ โปรดจำไว้ว่า HTTPS และไอคอนแม่กุญแจไม่ได้รับประกันว่าเว็บไซต์นั้นถูกกฎหมาย
- ตรวจสอบข้อความ: การแจ้งเตือนความปลอดภัยที่ถูกกฎหมายอาจมีรายละเอียด เช่น เวลาเข้าสู่ระบบ ตำแหน่งที่ตั้ง หรือข้อมูลอุปกรณ์ ควรระวังข้อความที่ขอให้ผู้ใช้กรอกรหัสผ่าน รหัสยืนยัน คีย์ส่วนตัว หรือวลีกู้คืนกระเป๋าเงินผ่านลิงก์ ฝ่ายบริการลูกค้าอย่างเป็นทางการจะไม่มีวันขอให้ผู้ใช้เปิดเผยข้อมูลรับรองเหล่านี้
- ตรวจสอบความเร่งด่วน: มิจฉาชีพใช้คำเตือนเช่น "บัญชีของคุณจะถูกระงับทันที" หรือข้อเสนอเช่น "รับรางวัลของคุณวันนี้" เพื่อกดดันให้ผู้ใช้ดำเนินการอย่างรวดเร็ว แทนที่จะทำตามลิงก์ ให้เปิดเว็บไซต์หรือแอปอย่างเป็นทางการด้วยตนเองเพื่อตรวจสอบว่าจำเป็นต้องดำเนินการใดหรือไม่
4 นิสัยด้านความปลอดภัยเพื่อปกป้องบัญชีคริปโตและกระเป๋าเงิน
การปกป้องสินทรัพย์คริปโตต้องใช้มาตรการความปลอดภัยที่แตกต่างกันสำหรับบัญชี Exchange และกระเป๋าเงินส่วนตัว แนวปฏิบัติสี่ประการต่อไปนี้สามารถช่วยป้องกันการโจมตีแบบฟิชชิ่ง การเข้าถึงโดยไม่ได้รับอนุญาต และการขโมยสินทรัพย์ที่อาจเกิดขึ้น
- ดาวน์โหลดแอปจากแหล่งที่เป็นทางการ: เข้าถึง BingX ผ่าน เว็บไซต์อย่างเป็นทางการ หรือ App Store ที่น่าเชื่อถือ ก่อนติดตั้งส่วนขยายกระเป๋าเงินภายนอก ให้ยืนยันนักพัฒนาและแหล่งดาวน์โหลด หลีกเลี่ยงลิงก์ที่ไม่คุ้นเคยที่แชร์ผ่านอีเมล โซเชียลมีเดีย หรือข้อความส่วนตัว
- เสริมความปลอดภัยบัญชี BingX ของคุณ: ใช้ ศูนย์ความปลอดภัย BingX เพื่อเปิดใช้งานการยืนยันตัวตน Google, Passkeys และรหัส Anti-phishing ตรวจสอบกิจกรรมการเข้าสู่ระบบและอุปกรณ์ที่ได้รับอนุญาตเป็นประจำเพื่อระบุการเข้าถึงที่น่าสงสัยและปกป้องบัญชีของคุณ
- เก็บข้อมูลรับรองกระเป๋าเงินไว้เป็นความลับ: อย่าแชร์คีย์ส่วนตัว วลีกู้คืน รหัสผ่าน หรือรหัสยืนยันกับใคร แม้แต่กับผู้ที่อ้างว่าให้บริการลูกค้า เก็บข้อมูลการกู้คืนกระเป๋าเงินอย่างปลอดภัยและหลีกเลี่ยงการกรอกข้อมูลบนเว็บไซต์หรือส่วนขยายเบราว์เซอร์ที่ไม่คุ้นเคย
- ตรวจสอบสิทธิ์กระเป๋าเงินเป็นประจำ: การเชื่อมต่อกระเป๋าเงินกับแอปพลิเคชัน DeFi อาจให้สิทธิ์ Smart contract ในการเข้าถึงโทเค็นบางอย่าง ตรวจสอบและเพิกถอนการอนุมัติที่ไม่จำเป็นผ่านเครื่องมือที่น่าเชื่อถือ และพิจารณาเก็บสินทรัพย์ระยะยาวในกระเป๋าเงินแยกต่างหากจากเงินทุนที่ใช้สำหรับการเทรดบ่อยครั้ง
วิธีฟื้นตัวจากการหลอกลวงแบบฟิชชิ่งคริปโตและปกป้องสินทรัพย์ที่เหลืออยู่
หากคุณสงสัยว่ามีการโจมตีแบบฟิชชิ่ง ให้ดำเนินการอย่างรวดเร็วเพื่อปกป้องบัญชีและสินทรัพย์ที่เหลืออยู่ การตอบสนองที่ถูกต้องขึ้นอยู่กับว่าคุณคลิกลิงก์ที่น่าสงสัย แชร์ข้อมูลรับรองการเข้าสู่ระบบ อนุมัติธุรกรรมที่เป็นอันตราย หรือเปิดเผยวลีกู้คืนของกระเป๋าเงินหรือไม่
- หยุดใช้เว็บไซต์ที่น่าสงสัยทันที: ปิดหน้าเว็บ หยุดธุรกรรมเพิ่มเติม และถอนการติดตั้งส่วนขยายเบราว์เซอร์ที่น่าสงสัย หลีกเลี่ยงการกรอกรหัสผ่าน รหัสยืนยัน หรือข้อมูลกระเป๋าเงินเพิ่มเติม
- เปลี่ยนรหัสผ่านและรีเซ็ตการยืนยัน: หากบัญชี BingX ของคุณอาจถูกบุกรุก ให้เปลี่ยนรหัสผ่านผ่านแอปหรือเว็บไซต์ BingX อย่างเป็นทางการ ใช้รหัสผ่านใหม่ที่ไม่ซ้ำกันและรีเซ็ตการตรวจสอบสองปัจจัย (2FA) หากจำเป็น ตรวจสอบประวัติการเข้าสู่ระบบ อุปกรณ์ที่ได้รับอนุญาต และการตั้งค่าความปลอดภัยของบัญชีสำหรับกิจกรรมที่น่าสงสัย
- เพิกถอนการอนุมัติกระเป๋าเงินที่น่าสงสัย: ตรวจสอบธุรกรรมกระเป๋าเงินล่าสุดและเพิกถอนสิทธิ์ Smart contract ที่น่าสงสัยโดยใช้เครื่องมือที่น่าเชื่อถือ ลบส่วนขยายเบราว์เซอร์ที่เป็นอันตรายและตรวจสอบการโอนที่ไม่ได้รับอนุญาต การยกเลิกการเชื่อมต่อกระเป๋าเงินจากเว็บไซต์ไม่ได้เพิกถอนการอนุมัติที่มีอยู่โดยอัตโนมัติ
- รายงานเหตุการณ์ผ่านช่องทางอย่างเป็นทางการ: หากกระเป๋าเงิน Web3 ภายนอกได้รับผลกระทบ ให้ติดต่อผู้ให้บริการกระเป๋าเงินและรายงานที่อยู่ที่ถูกบุกรุกไปยังฐานข้อมูลความเสี่ยง on-chain ที่เกี่ยวข้องหากรองรับ สำหรับเหตุการณ์ที่เกี่ยวข้องกับ BingX ให้ติดต่อ บริการลูกค้า BingX พร้อมรายละเอียด เช่น เวลาเกิดเหตุ แฮชธุรกรรม และการเคลื่อนไหวของเงินทุน
- เก็บหลักฐานและยื่นรายงาน: บันทึกลิงก์ที่น่าสงสัย ภาพหน้าจออีเมล ข้อความ ที่อยู่กระเป๋าเงิน และบันทึกธุรกรรม รายงานเหตุการณ์ต่อหน่วยงานบังคับใช้กฎหมายในพื้นที่เมื่อเหมาะสม และหลีกเลี่ยงผู้ที่สัญญาว่าจะกู้คืนคริปโตที่ถูกขโมยได้อย่างแน่นอน
วิธียืนยันตัวตนของผู้ที่อ้างว่าเป็นฝ่ายบริการลูกค้า BingX
มิจฉาชีพอาจแอบอ้างเป็นฝ่ายบริการลูกค้า BingX ผ่าน Telegram โซเชียลมีเดีย อีเมล หรือการโทรศัพท์ ฝ่ายสนับสนุน BingX อย่างเป็นทางการจะไม่มีวันขอรหัสผ่าน รหัสยืนยัน หรือวลีกู้คืนกระเป๋าเงิน (seed phrases) ผ่านช่องทางเหล่านี้ ตัวแทนจะไม่ขอโอนเงินผ่านข้อความส่วนตัวหรือขอให้ผู้ใช้ส่งคริปโตเพื่อแก้ไขปัญหาบัญชี
หากมีคนอ้างว่าเป็นฝ่ายสนับสนุน BingX ติดต่อคุณ ให้ยืนยันตัวตนของพวกเขาผ่าน ศูนย์ช่วยเหลือ หรือ ติดต่อฝ่ายสนับสนุน ในแอป BingX อย่างเป็นทางการก่อนดำเนินการสนทนาต่อ คุณยังสามารถใช้ BingX Verify เพื่อตรวจสอบเว็บไซต์อย่างเป็นทางการ ที่อยู่อีเมล และบัญชีโซเชียลมีเดีย เครื่องมือเหล่านี้ยืนยันการสื่อสารที่เกี่ยวข้องกับ BingX ไม่ใช่แอปพลิเคชันกระเป๋าเงินที่ไม่เกี่ยวข้อง เว็บไซต์ DeFi หรือบริการกู้คืนของบุคคลที่สาม
การเตือนความเสี่ยง: การหลอกลวงแบบฟิชชิ่งอาจนำไปสู่บัญชีที่ถูกบุกรุก การขโมยข้อมูลรับรอง และความสูญเสียคริปโตที่ไม่สามารถย้อนกลับได้ เครื่องมือด้านความปลอดภัยช่วยลดความเสี่ยงแต่ไม่สามารถรับประกันการป้องกันที่สมบูรณ์ได้ การเทรดคริปโตยังเกี่ยวข้องกับความผันผวนและการสูญเสียเงินต้นการลงทุนที่อาจเกิดขึ้น บทความนี้มีไว้เพื่อการศึกษาด้านความปลอดภัยเท่านั้น ไม่ใช่คำแนะนำการลงทุน โปรดยืนยันช่องทางอย่างเป็นทางการเสมอและติดต่อบริการลูกค้า BingX สำหรับข้อกังวลที่เกี่ยวข้องกับบัญชี
