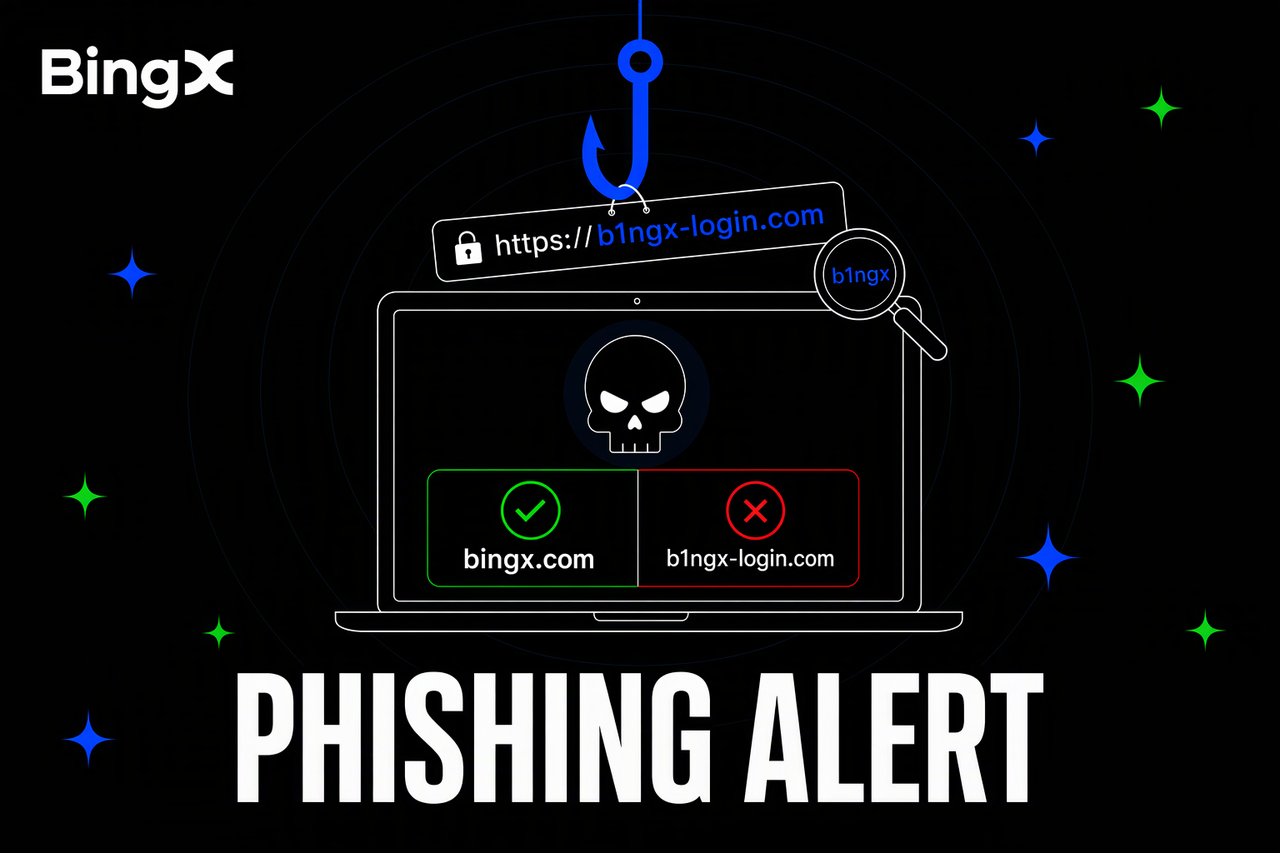
網絡釣魚是加密貨幣交易中常見的安全威脅。詐騙者會創建虛假網站、發送誤導性安全警報,並冒充客戶支援人員竊取登入資料或加密資產。這些攻擊可針對BingX等交易所的用戶,以及使用外部加密錢包、瀏覽器擴充功能和去中心化金融(DeFi)應用程式的人士。
雖然網絡釣魚詐騙通常使用相似的手法,但其試圖竊取的資訊可能有所不同。虛假交易所網站通常以密碼和驗證碼為目標,而與錢包相關的詐騙則可能試圖獲取私鑰、助記詞或轉移資金的授權。識別這些警示信號並了解每種詐騙的運作方式,有助於用戶保護其帳戶和加密資產。
最常見的3種網絡釣魚詐騙是什麼?
網絡釣魚詐騙利用虛假網站、訊息和支援帳戶竊取密碼、驗證碼或錢包資訊。詐騙者通常複製受信任平台的外觀,並製造緊急情況誘騙用戶分享敏感資訊。三種常見手法包括:
- 虛假網站:詐騙者創建與BingX或其他合法平台幾乎完全相同的網站。他們可能以數字替換字母(例如,i → 1、o → 0、l → I),添加誤導性詞語(例如 bingx-security.com),或使用欺騙性子域名(例如 app.bingx.scam.com,該域名屬於 scam.com)。這些虛假網站複製官方標誌和登入頁面,但在其上輸入的密碼和驗證碼可能被竊取。
- 虛假通知:詐騙者發送電子郵件或私訊,假冒官方安全警報或獎勵通知。「立即確認,否則您的帳戶將被凍結」或「今日領取您的獎勵」等訊息會向用戶施壓,促使其點擊可疑連結。這些連結通常指向旨在收集帳戶資訊的虛假登入頁面。
- 虛假支援及錢包擴充功能:詐騙者在Telegram或社交媒體上冒充客戶支援人員,要求用戶分享驗證碼或按照指示解決虛假帳戶問題。另外,惡意瀏覽器擴充功能可能模仿熱門加密錢包,有時利用虛假評論或下載次數使其看起來合法。它們可誘騙用戶洩露助記詞或批准交易,從而使攻擊者竊取錢包資產。
網絡釣魚攻擊亦可針對有經驗的加密貨幣用戶。2026年初報告的事件涉及虛假錢包更新通知,誘騙用戶批准惡意請求,而偽造的錢包擴充功能據報在一週內造成逾200萬美元的損失。這些案例突顯了令人信服的網站、訊息和擴充功能如何導致憑證及加密資產被盜。
延伸閱讀: 2026年必知的頂級加密貨幣網絡釣魚詐騙及識別方法
如何識別網絡釣魚詐騙:3個簡單檢查步驟
網絡釣魚詐騙通常看起來令人信服,因為它們複製官方網站、安全警報和客戶支援訊息。在分享敏感資訊之前,檢查網址、訊息內容和緊迫性有助於用戶識別可疑請求。
- 檢查網址:透過BingX官方網站或應用程式訪問,而非透過不熟悉的電子郵件、訊息或社交媒體帳戶中收到的連結。使用 BingX Verify確認網站、電子郵件地址或社交媒體帳戶是否為官方渠道。對於外部錢包和DeFi平台,請透過其官方渠道驗證連結。請記住,HTTPS和鎖頭圖示並不能保證網站的合法性。
- 檢查訊息:合法的安全警報可能包含登入時間、地點或設備資訊等詳細資料。對於要求用戶透過連結輸入密碼、驗證碼、私鑰或錢包助記詞的訊息,應保持警惕。官方客戶支援絕不會要求用戶披露這些憑證。
- 檢查緊迫性:詐騙者使用「您的帳戶將立即被凍結」等警告或「今日領取您的獎勵」等優惠向用戶施壓,促使其迅速行動。不要點擊連結,而應獨立開啟官方網站或應用程式,檢查是否需要採取任何行動。
保護加密帳戶和錢包的4個安全習慣
保護加密資產需要針對交易所帳戶和個人錢包採取不同的安全措施。以下四種做法有助於防止網絡釣魚攻擊、未經授權的訪問及潛在的資產盜竊。
- 從官方來源下載應用程式:透過BingX的 官方網站或受信任的應用程式商店訪問BingX。在安裝外部錢包擴充功能之前,請驗證開發者和下載來源。避免點擊透過電子郵件、社交媒體或私訊分享的不熟悉連結。
- 加強您的BingX帳戶安全:使用 BingX安全中心啟用Google驗證器、通行密鑰和防網絡釣魚碼。定期查看登入活動和已授權設備,以識別可疑訪問並保護您的帳戶。
- 保持錢包憑證私密:切勿分享私鑰、助記詞、密碼或驗證碼,即使對方聲稱提供客戶支援亦然。妥善保存錢包恢復資訊,避免在不熟悉的網站或瀏覽器擴充功能上輸入。
- 定期審查錢包權限:將錢包連接至DeFi應用程式可能會授予智能合約訪問特定代幣的權限。透過受信任的工具檢查並撤銷不必要的授權,並考慮將長期持有的資產與用於頻繁交易的資金存放在不同的錢包中。
如何從加密貨幣網絡釣魚詐騙中恢復並保護剩餘資產
如果您懷疑遭受網絡釣魚攻擊,請迅速採取行動保護您的帳戶和剩餘資產。正確的應對方式取決於您是否點擊了可疑連結、分享了登入憑證、批准了惡意交易,或洩露了錢包助記詞。
- 立即停止使用可疑網站:關閉頁面,停止任何進一步的交易,並卸載可疑的瀏覽器擴充功能。避免輸入額外的密碼、驗證碼或錢包資訊。
- 更改密碼並重置驗證:如果您的BingX帳戶可能已遭入侵,請透過BingX官方應用程式或網站更改密碼。使用全新的唯一密碼,並在必要時重置雙重驗證(2FA)。查看登入記錄、已授權設備和帳戶安全設定,以識別可疑活動。
- 撤銷可疑的錢包授權:查看近期的錢包交易,並使用受信任的工具撤銷任何可疑的智能合約權限。移除惡意瀏覽器擴充功能並檢查是否有未經授權的轉帳。將錢包從網站斷開連接並不會自動撤銷現有授權。
- 透過官方渠道報告事件:如果外部Web3錢包受到影響,請聯繫錢包提供商,並在支援的情況下向相關鏈上風險數據庫報告受損地址。對於與BingX相關的事件,請聯繫 BingX客戶支援,並提供事件時間、交易哈希值和資金流動等詳細資料。
- 保留證據並提交報告:保存可疑連結、電子郵件截圖、訊息、錢包地址和交易記錄。在適當情況下向當地執法機構報告事件,並避免任何承諾保證追回被盜加密貨幣的人士。
如何驗證聲稱是BingX客戶支援的人員
詐騙者可能透過Telegram、社交媒體、電子郵件或電話冒充BingX客戶支援人員。官方BingX支援絕不會透過這些渠道索取密碼、驗證碼或錢包助記詞(種子短語)。代表人員亦絕不會透過私訊要求資金轉移,或要求用戶發送加密貨幣以解決帳戶問題。
如果有人聲稱是BingX支援人員並聯繫您,請在繼續對話之前,透過官方BingX應用程式中的 幫助中心或 聯繫支援選項驗證其身份。您亦可使用 BingX Verify查核官方網站、電子郵件地址和社交媒體帳戶。這些工具用於驗證與BingX相關的通訊,而非不相關的錢包應用程式、DeFi網站或第三方恢復服務。
風險提示:網絡釣魚詐騙可能導致帳戶遭入侵、憑證被盜及不可逆轉的加密貨幣損失。安全工具可降低風險,但無法保證完全防護。加密貨幣交易亦涉及波動性及本金損失的風險。本文僅供安全教育之用,並非投資建議。請務必驗證官方渠道,並就帳戶相關問題聯繫BingX客戶支援。
